EU AI Act: Was der Mittelstand jetzt wissen muss
Risikoklassen, Pflichten für Unternehmen, die KI einsetzen, die Fristen nach dem Digital Omnibus – und warum ein gepflegtes Architekturmodell die Grundlage für den Nachweis ist.
enarex · · aktualisiert · 8 min Lesezeit
Der EU AI Act ist seit dem 1. August 2024 in Kraft. Seine Pflichten greifen gestaffelt, und mit dem Digital Omnibus hat die EU im Juli 2026 einen Teil der Fristen verschoben. Für Unternehmen mit 250 bis 5.000 Beschäftigten bleibt trotzdem genug zu tun. Hier steht, was gilt – ohne Juristendeutsch.
Was der AI Act regelt
Der AI Act ordnet KI-Systeme nach ihrem Risiko ein und knüpft daran Pflichten. Er gilt nicht nur für Anbieter, die KI-Systeme entwickeln, sondern auch für Betreiber: Unternehmen, die KI-Systeme in eigener Verantwortung einsetzen.
Verordnung (EU) 2024/1689 · Art. 2 · Art. 3 Nr. 3 und 4
Die vier Risikoklassen
- Unannehmbares Risiko – verboten. Dazu gehören Social Scoring, manipulative Techniken und biometrische Echtzeit-Fernidentifizierung in öffentlich zugänglichen Räumen zu Strafverfolgungszwecken, mit engen Ausnahmen.
- Hohes Risiko – streng reguliert. Das betrifft etwa KI in Personalauswahl, Kreditwürdigkeitsprüfung, kritischer Infrastruktur und Bildung, außerdem KI als Sicherheitsbauteil regulierter Produkte wie Medizinprodukte.
- Begrenztes Risiko – Transparenzpflichten. Chatbots müssen sich als KI zu erkennen geben, Deepfakes und KI-generierte Inhalte müssen gekennzeichnet sein.
- Minimales Risiko – keine zusätzlichen Pflichten, freiwillige Verhaltenskodizes. Etwa Spamfilter oder Empfehlungen ohne erhebliche Auswirkungen.
Verordnung (EU) 2024/1689 · Art. 5, 6 und 50 · Anhang I und III
Was wann gilt
- Seit 2. Februar 2025 – Verbote unannehmbarer Praktiken.
- Seit 2. August 2025 – Pflichten für KI-Modelle mit allgemeinem Verwendungszweck.
- Seit 2. August 2026 – Transparenzpflichten, etwa für Chatbots und KI-generierte Inhalte.
- Ab 2. Dezember 2027 – Pflichten für Hochrisiko-Systeme nach Anhang III, etwa in Personalauswahl oder Kreditprüfung. Ursprünglich war der 2. August 2026 vorgesehen.
- Ab 2. August 2028 – Pflichten für KI in regulierten Produkten nach Anhang I.
Verordnung (EU) 2024/1689 · Art. 113 · geändert durch Verordnung (EU) 2026/1744 (Digital Omnibus) · in Kraft seit 27.07.2026
Die Verschiebung verschafft Zeit, aber keine Entlastung. Wer Ende 2027 nachweisen muss, welche Hochrisiko-Systeme er betreibt, braucht vorher einen vollständigen Bestand.
Pflichten für Unternehmen, die KI einsetzen
Auch wer KI nur einsetzt und nicht selbst entwickelt, hat Pflichten. In der Praxis beginnen sie mit einem Bestand:
- Bestandsaufnahme – Welche KI-Systeme sind im Einsatz? Dazu gehören auch KI-Funktionen in SaaS-Diensten.
- Einstufung – Für jedes System festhalten, in welche Risikoklasse es fällt und welche Pflichten daraus folgen.
- Dokumentation – Zweck, Datenquellen, menschliche Aufsicht und Umgang mit Fehlern nachvollziehbar festhalten.
- Transparenz – Beschäftigte, Kunden oder Bewerber informieren, wenn KI-gestützte Entscheidungen sie betreffen.
- Menschliche Aufsicht – Bei Hochrisiko-Systemen muss eine fachkundige Person die Ergebnisse überwachen und das System anhalten oder überstimmen können.
Verordnung (EU) 2024/1689 · Art. 14, 26 und 50
Das Architekturmodell als Nachweis
Der AI Act verlangt im Kern, was Enterprise Architecture Management leisten soll: Überblick über die Landschaft, nachvollziehbare Datenflüsse und dokumentierte Entscheidungen.
Eine Capability-Map zeigt, welche Geschäftsfähigkeiten KI-gestützt ablaufen. Das Applikationsportfolio hält fest, welche Anwendungen KI-Funktionen enthalten. Schnittstellen und Datenobjekte zeigen, wohin personenbezogene Daten fließen. Die Nachweise entstehen dann aus einem Modell statt aus verstreuten Tabellen.
Wer seine IT-Landschaft kennt, kann den AI Act nachweisen. Wer sie erst zusammensuchen muss, beginnt bei jeder Prüfung von vorn.
Fünf Schritte für den Einstieg
- Inventarisieren. Alle Systeme mit KI-Funktion erfassen, auch eingebaute Funktionen in SaaS-Diensten.
- Einstufen. Jedes System einer Risikoklasse zuordnen und Hochrisiko-Systeme gesondert kennzeichnen.
- Dokumentieren. Zweck, Datenflüsse und menschliche Aufsicht je System festhalten.
- Zuständigkeiten festlegen. Verantwortliche benennen und eine Freigabe für neue KI-Systeme einführen.
- Regelmäßig prüfen. Den Bestand in festen Abständen von den Verantwortlichen bestätigen lassen.
Wie enarex dabei hilft
In enarex sind KI-Agenten ein eigener Steckbrief-Typ. Das EU-AI-Act-Register führt jedes KI-System mit Risikoklasse, Status, Aufsicht, Auftragsverarbeitungsvertrag, Bias-Prüfung und offenen Aufgaben. Reviews laufen als Aufgaben mit Fälligkeit und Verantwortlichen. Wer einem Agenten mehr Autonomie geben will, legt das als Architekturentscheidung zur Freigabe vor.
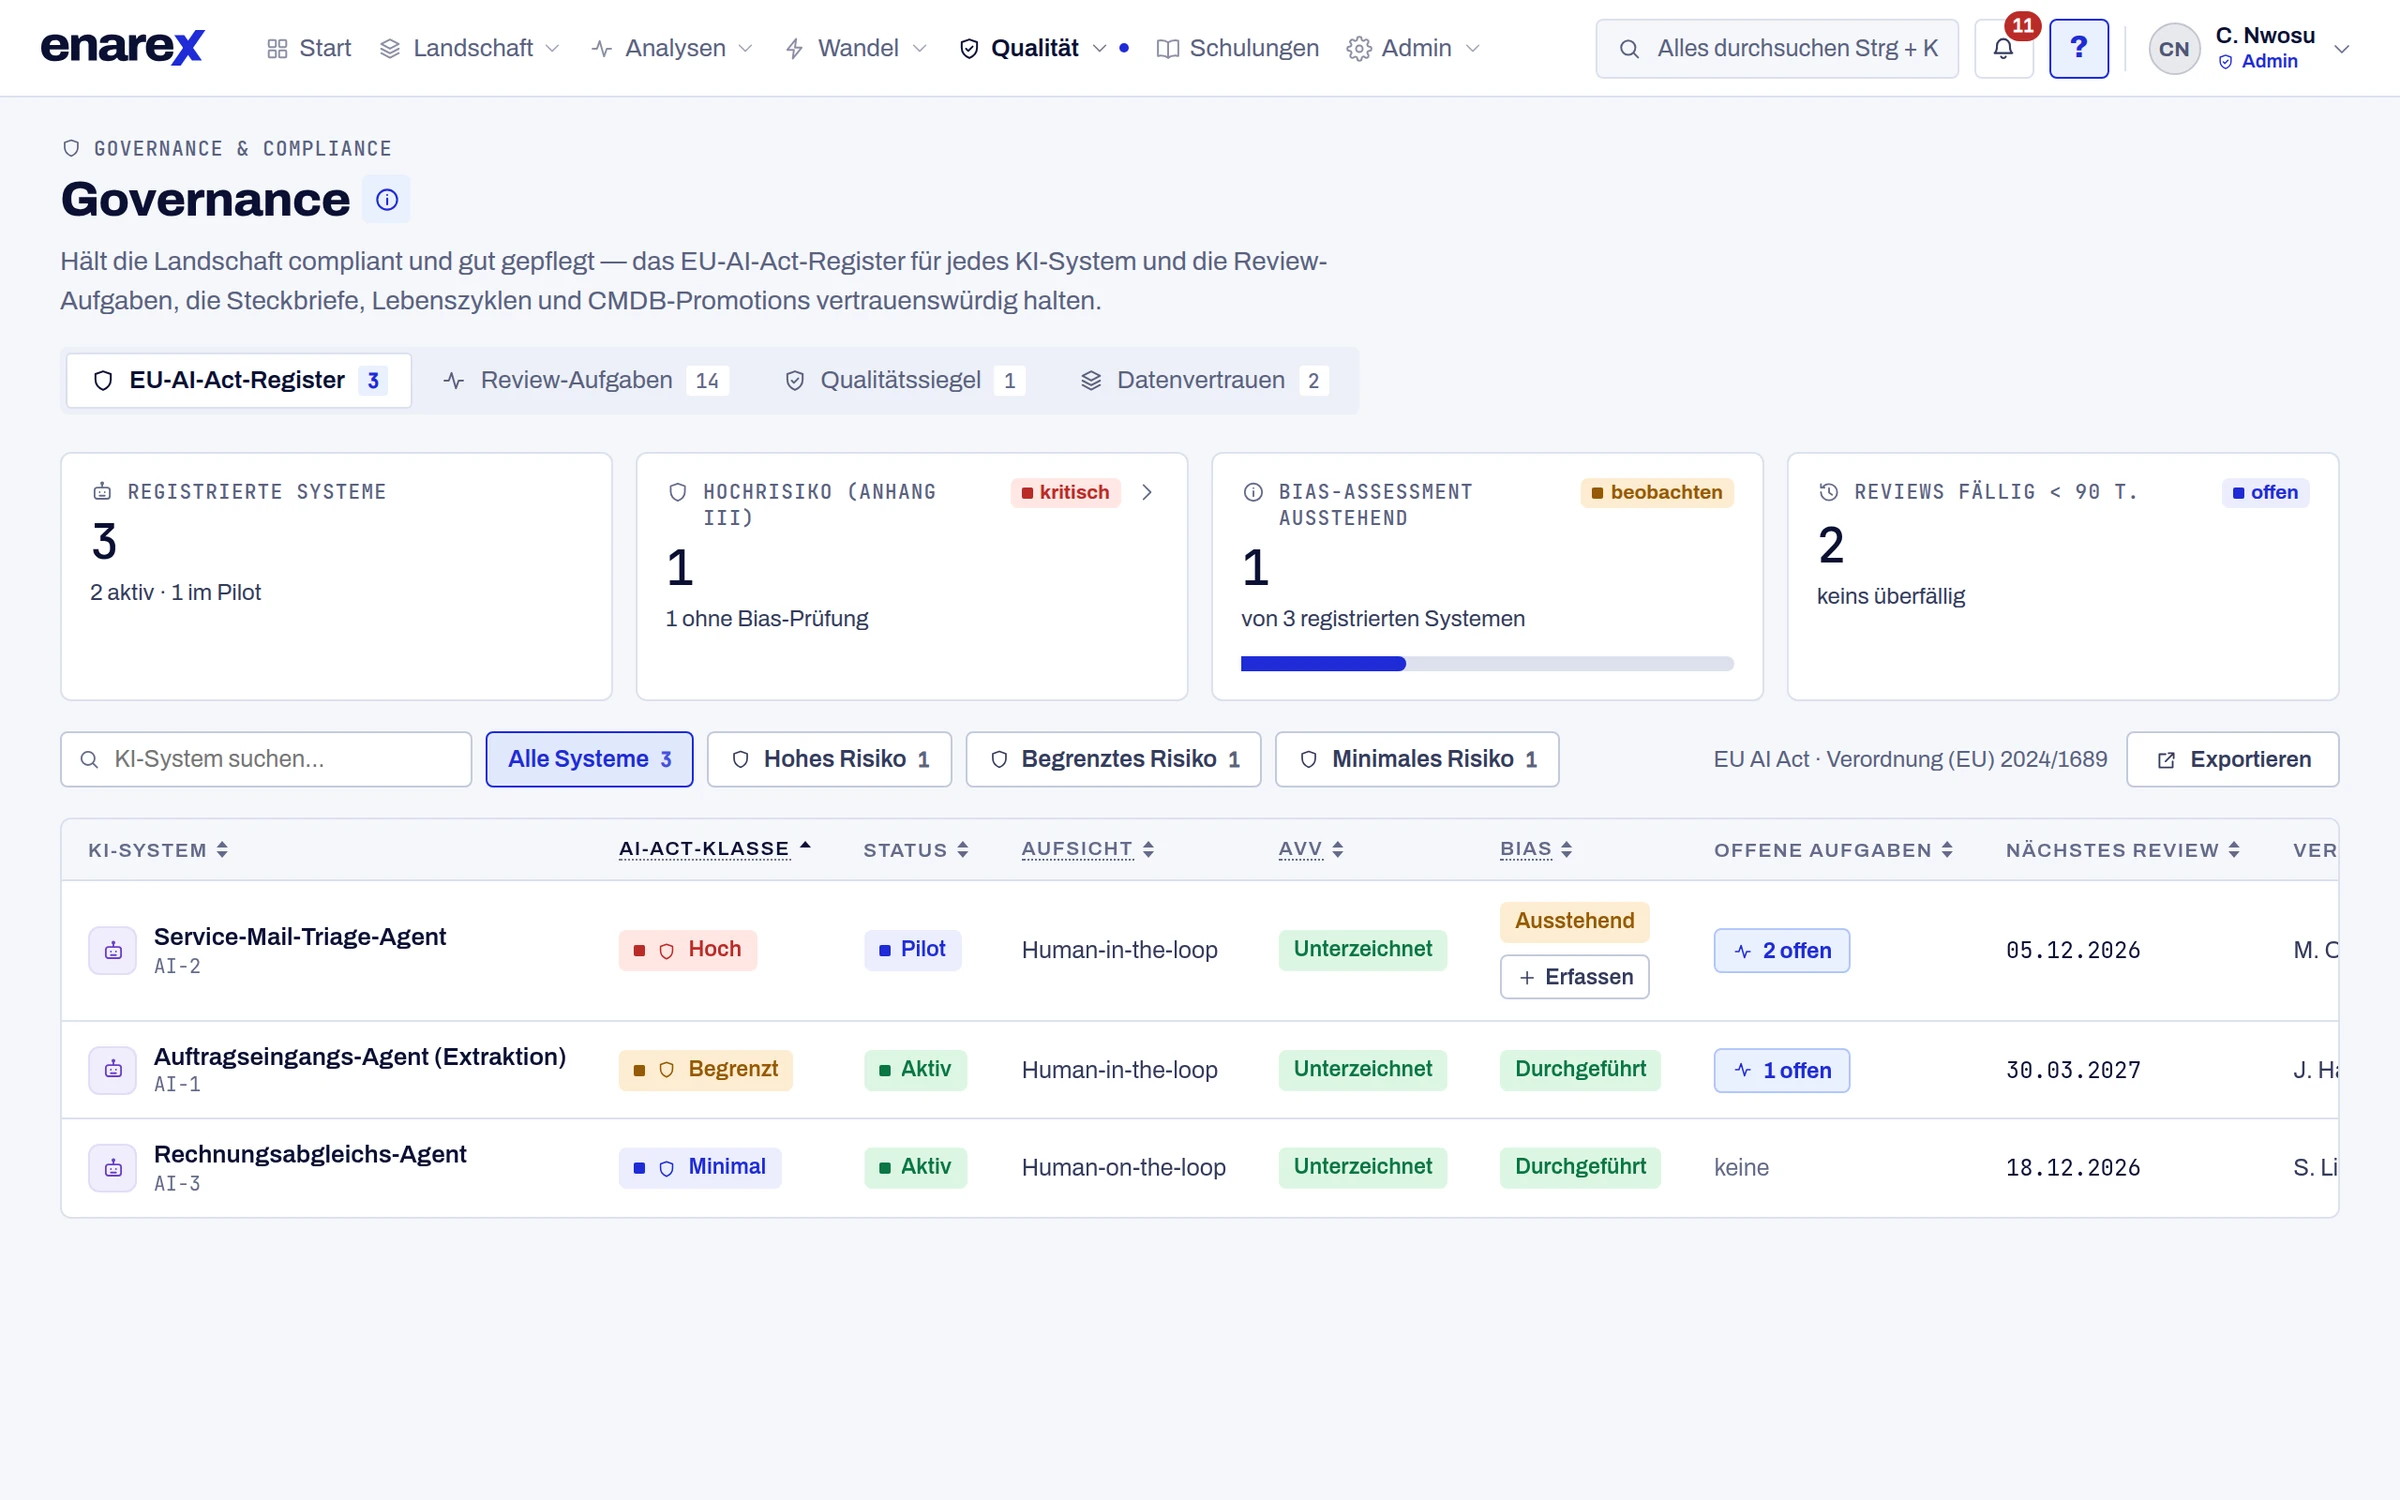
Für die Geschäftsführung fasst der Bericht „Risiko & Compliance“ Kritikalität, KI-Risiken und überfällige Reviews zusammen. Jede Zahl verweist auf die Steckbriefe dahinter.
Für enarex selbst gilt dabei dasselbe Prinzip: Das Sprachmodell liefert Vorschläge, der Code prüft, eine Person gibt frei.
KI-Bestand und Nachweise in einem Modell
In 30 Minuten zeigen wir am Demo-Workspace, wie enarex KI-Systeme erfasst, einstuft und für Prüfungen aufbereitet.
Dieser Artikel gibt einen Überblick und ersetzt keine Rechtsberatung. Stand der Rechtslage: 18.10.2026.